
信頼できるアイデンティティ制御を世界規模で実現
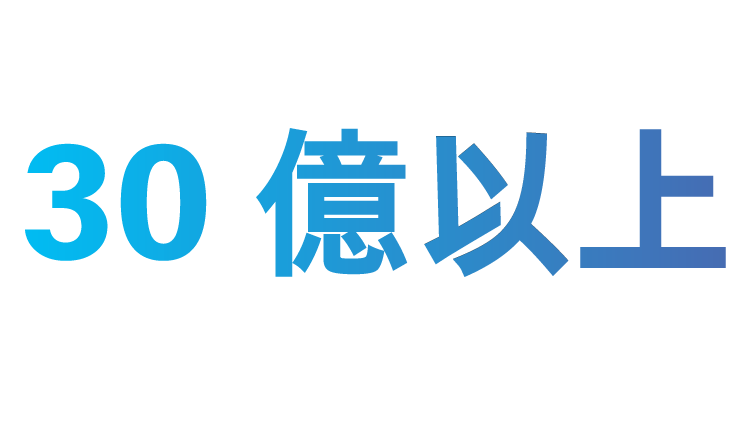
これまでに認証されたエンドポイント数
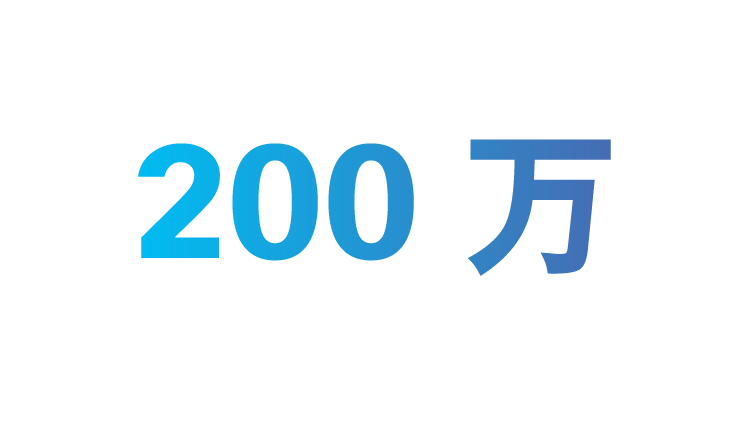
デプロイメントごとにサポートされる同時アクティブエンドポイント数
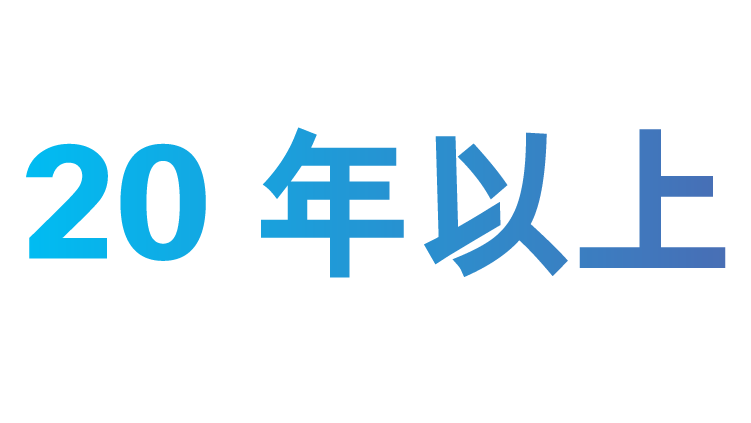
市場における実績とリーダーシップ
アクセス制御からネットワーク制御への移行
Cisco ISE がアイデンティティ、可視性、適用を一元化することで、ハイブリッドネットワーク全体での信頼の検証、アクセスのセグメント化、脅威の封じ込めが可能になります。
静的ネットワーク アドミッション コントロール(NAC)を超える機能
ネットワークのロケーションベースのルールを、ユーザーやデバイスがどんな環境にあっても適用されるアイデンティティ主導のポリシーに置き換えます。
ゼロトラスト ネットワーク アクセス(ZTNA)を超える機能
アクセス中はもちろん、アクセスが許可される前後でも、ネットワーク内のすべてのユーザーとデバイスの通信を制御できます。
可視化と検出を超える機能
コンテキストをポリシーの適用に変換します。ISE がエコシステム全体でアイデンティティ コンテキストを共有し、セキュリティのシグナルをドメイン全体のポリシーに反映できるようにします。

ISE ソフトウェア
Cisco ISE ソフトウェアリリース、パッチガイダンス、アップグレードの留意事項、評価オプションなど、最新の情報をご確認ください。
ISE 3.5 リリース
Cisco ISE 3.5 のリリーストレインにおける最新パッチを活用して、新しい機能や修正プログラムを体験いただけます。
ISE の、最大 90 日間の無料トライアル
Cisco ISE を新たにインストールすると、最大 100 台のエンドポイントで使用できる 90 日間の評価ライセンスが付属し、購入前にお試しいただけます。
ISE ライセンス
お客様のネットワークに必要な機能に基づいて、Cisco ISE ライセンス階層を比較してください。
ISE Essentials
ネットワーク全体のユーザー、デバイス、エンドポイントに対する基本的な可視化機能と、基本的なネットワークアクセス制御機能を提供します。
ISE Advantage
アイデンティティベースのセグメンテーション機能を使用して多様なユーザーとデバイスを保護し、シスコのソリューションおよびシスコ以外のソリューションとアイデンティティ コンテキストを共有します。
ISE Premier
継続的なデバイストラスト、コンプライアンスの適用、自動脅威封じ込めの機能を提供します。
ISE のあらゆる環境への展開
ISE により、エンタープライズ、ブランチ、クラウド、IIoT 全体にわたって、チームは一貫した方法で信頼を検証し、ポリシーを適用できるようになります。
エンタープライズ、キャンパス、ブランチ
アイデンティティベースの一貫したアクセスを有線/無線、VPN のユーザー全体に適用するとともに、機密リソースをセグメント化します。
データセンターとクラウド
アイデンティティベースのセグメンテーションと一貫したポリシーを、すべてのアプリケーション環境と重要なリソースに拡張します。
産業用 IoT
エージェントをサポートできないデバイス(運用エンドポイントや特殊なエンドポイントなど)を検出、分類、制御します。
ISE の統合
シスコ製品、シスコ管理プラットフォーム、パートナーエコシステムの間で ISE のアイデンティティとエンドポイントのコンテキストを連携させ、対応を自動化します。
ISE とシスコ製品およびソリューションの統合
シスコのネットワーキングおよびセキュリティ インフラストラクチャ全体で ISE のコンテキストを活用することで、アイデンティティ認識型のアクセス、セグメンテーション、インシデント対応を実現します。
ISE とパートナーの統合
pxGrid とオープン API を通じて、70 を超えるサードパーティのセキュリティ、アイデンティティ、モビリティ、アセット、および運用ツールとコンテキストを共有します。
ISE のレビュー
さまざまな業界の IT チームとセキュリティチームが Cisco ISE のアクセス制御、可視性、セグメンテーション、ポリシー適用をどのように評価しているかをご覧ください。
Gartner Peer Insights レビュー
他社 IT チームやお客様が Cisco ISE のネットワークアクセス制御をどのように評価しているかをご覧ください。
PeerSpot レビュー
IT チームとセキュリティチームの担当者によるレビュー、製品比較、実装に関する評価をご覧ください。
関連アーキテクチャおよびソリューション
Cisco Secure Networking
キャンパス、ブランチ、IoT、クラウド、ハイブリッドワークの環境全体で一貫性のある ISE 主導のポリシーを活用して、アイデンティティ認識型ネットワークを実現します。
Cisco Hybrid Mesh Firewall
ISE のアイデンティティ コンテキストを活用してセグメンテーションを強化し、データセンター、クラウド、キャンパス環境全体でポリシーの定義、適用、適応を支援します。
Cisco Zero Trust Access
ISE、Cisco Secure Access、Duo を通じて信頼ベースのアクセスを確立し、アクセスを許可する前にユーザー、デバイス、アプリケーション エクスペリエンスを検証できるようにします。


